Por Jean Mendes
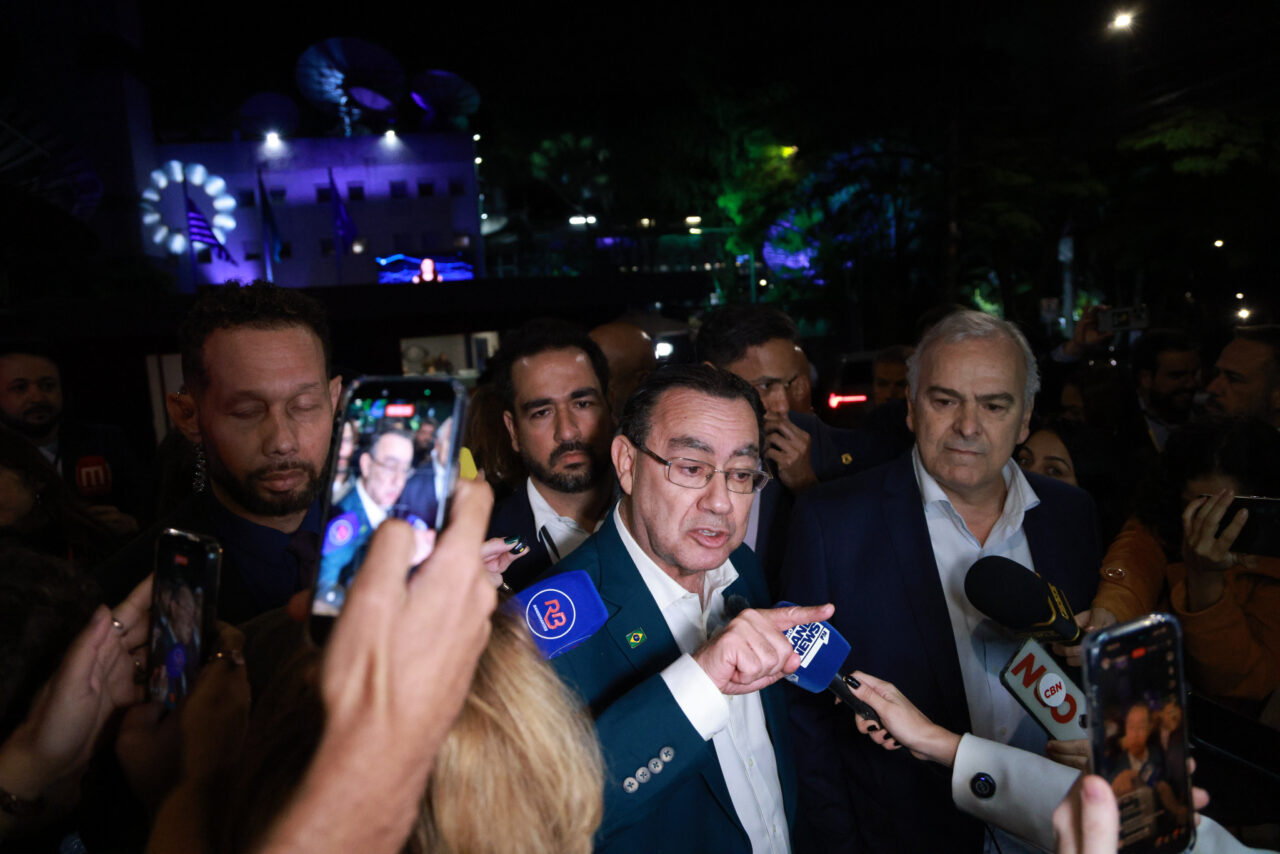
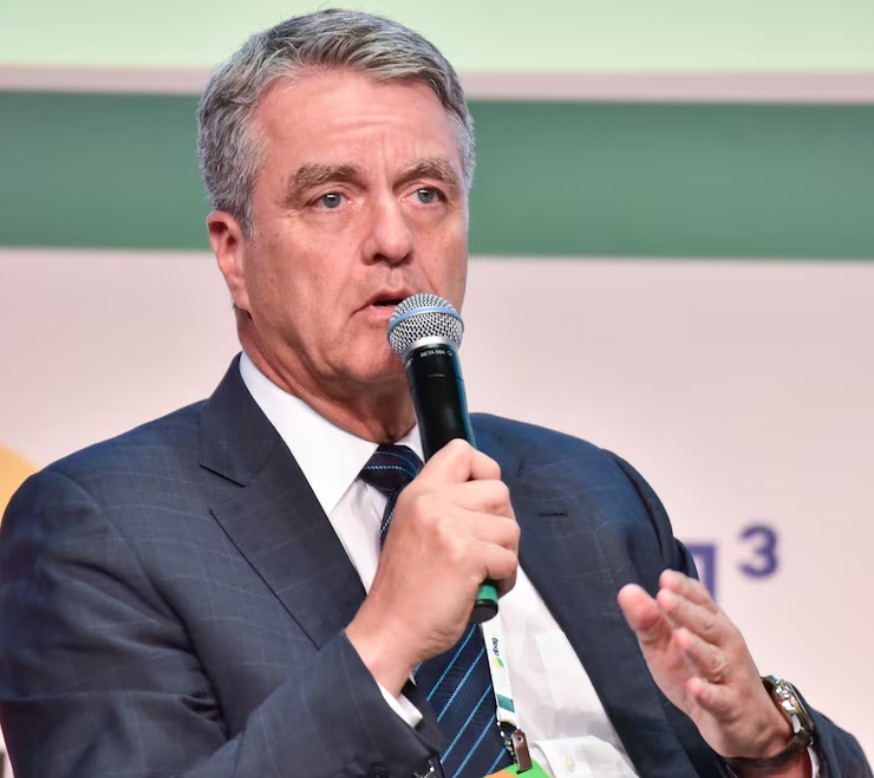
São Paulo, 30/10/2026 – Richard Teng, co-CEO da Binance, maior corretora de criptomoedas do mundo, afirmou, em vídeo publicado nas redes sociais da empresa, que a companhia vai superar o que chamou de tempestade, em referência ao ataque hacker que teria provocado perdas de cerca de US$ 6,3 bilhões.
No vídeo, o executivo informou que parceiros da Binance agiram rapidamente para congelar os ativos roubados. Ele também agradeceu às autoridades policiais de diferentes países, com quem a empresa afirma trabalhar para buscar justiça.
Teng pediu desculpas aos investidores e agradeceu pela paciência e compreensão. “Tenham a certeza de que estamos trabalhando sem parar para resolver isso, ressarcir os usuários e corresponder à confiança de vocês”, afirmou.
A declaração reforça o posicionamento divulgado anteriormente pela empresa, que se comprometeu a cobrir todas as perdas e afirmou que os ativos dos clientes estão seguros. “A boa notícia é que estamos recuperando os ativos roubados para os usuários”, disse o executivo.
A Binance informou que reservou mais de US$ 6,34 bilhões em recursos próprios para cobrir os ativos roubados. Desse total, US$ 5 bilhões já estariam mantidos nos mesmos tokens afetados pelo ataque, como USDC, USDT, bitcoin, ether e BNB.
O co-CEO reforçou que a empresa não usou recursos dos clientes e que, por isso, os investimentos dos usuários não foram afetados. Segundo ele, o incidente atingiu uma hot wallet (carteira quente) da própria Binance. Os ativos dos clientes são mantidos sob a arquitetura de segurança da empresa, com a maior parte armazenada em cold wallets (carteiras frias) e transferida para carteiras quentes apenas quando há solicitação de saque.
Sobre a recomposição dos ativos, Teng afirmou que a empresa continua comprando os tokens pendentes por meio de canais de mercado e de operações OTC (de balcão). “Compartilharemos mais avanços assim que pudermos”, disse.
Investigação
O co-CEO também apresentou novos detalhes sobre a investigação. Segundo ele, o ataque não foi realizado por uma única pessoa. A apuração inicial apontou para a possibilidade de comprometimento de um laptop, mas investigações posteriores identificaram outros pontos de violação.
“Foi um ataque complexo. O atacante também usou um mecanismo de autodestruição que destruiu ferramentas e rastros conforme avançava, tornando mais difícil para nós rastrear e investigar”, afirmou.
De acordo com Teng, os invasores utilizaram o protocolo de multiassinatura EIP-7702 para obter aprovação de execução on-chain em uma hot wallet. “Essa delegação não passou pelos nossos controles normais de aprovação. É por isso que precisamos pausar o serviço de saques para investigar, reconstruir e retestar todo o sistema de infraestrutura”, explicou.
Próximos passos
A Binance informou que está reconstruindo o serviço de saques e que só irá reativá-lo após a conclusão de testes rigorosos. Teng afirmou que a empresa está confiante de que os usuários poderão voltar a sacar antes do prazo de domingo, estimando que a retomada ocorra em até 40 horas.
Contato: jean.mendes@broadcast.com.br